

Czyli o tym, dlaczego pracownik, który wkleja maila klienta do czatu, zwykle chce dobrze, a firma, która mu tego zabrania, zwykle nic nie zyskuje.
Wtorek, czternasta. Do biura przychodzi mail od zdenerwowanego klienta: pomylona dostawa, trzy wykrzykniki, groźba złej opinii. Ola z obsługi zamówień ma odpisać tak, żeby go uspokoić i niczego nie obiecać. Kopiuje całego maila, razem z imieniem, nazwiskiem, adresem i numerem zamówienia, wkleja go do czatu na swoim prywatnym koncie i prosi o spokojną odpowiedź. Po minucie ma gotowy tekst. Poprawia jedno zdanie i wysyła.
Nikt jej tego nie kazał. Nikt jej też nie zabronił. Nikt w firmie nie wie, że tak było.
Większość właścicieli małych firm czyta taką scenę jednoznacznie: brak dyscypliny, trzeba zrobić porządek. A gdyby Ola była najbardziej zaangażowaną osobą w zespole, a jedynym jej błędem było to, że firma nie dała jej niczego lepszego?
To zjawisko ma nazwę: shadow AI, czyli praca z narzędziami sztucznej inteligencji, których firma nie zatwierdziła i o których często w ogóle nie wie. Ludzie robią to z bardzo prostego powodu. Odpowiedź na trudnego maila, streszczenie umowy albo poprawka tabeli zajmuje minutę zamiast kwadransa. Zjawisko jest powszechne: w badaniu Microsoftu i LinkedIna z 2024 roku 78% osób korzystających z AI w pracy przyznało, że używa własnych narzędzi, a nie tych od pracodawcy.
Samo używanie AI nie jest tu kłopotem. Kłopotem jest to, gdzie przy okazji lądują dane firmy, i to, że zakaz prawie nigdy tego nie zmienia.
Shadow AI zaczyna się od pracownika, który chce zdążyć
Nazwa brzmi groźnie, ale opisuje coś bardzo zwyczajnego. Shadow AI to młodszy brat shadow IT, czyli programów i usług, z których ludzie korzystają w pracy bez wiedzy działu IT: prywatny dysk w chmurze na pliki klienta, komunikator założony „na szybko", darmowy konwerter PDF znaleziony w wyszukiwarce. Różnica polega na tym, co do takiego narzędzia trafia. Do konwertera wrzucasz jeden plik. Do czatu wklejasz kontekst: maila z danymi klienta, fragment umowy, tabelę z marżami, opis problemu, którego nie chcesz pokazywać konkurencji.
Ze słownika Noraline: Shadow AI to korzystanie w pracy z narzędzi sztucznej inteligencji, których organizacja nie zatwierdziła, nie skonfigurowała i nie widzi. Najczęściej oznacza prywatne konto w czacie AI używane do zadań służbowych, czyli przetwarzanie danych firmy na warunkach umowy, którą pracownik zawarł sam ze sobą, jako osoba prywatna.
Kto to robi? Raczej nie ten, kto się obija. Osoba, która nie przejmuje się terminem, nie szuka sposobu, żeby odpisać klientowi szybciej. W badaniu Software AG na 6000 pracowników biurowych z USA, Wielkiej Brytanii i Niemiec 53% osób korzystających z własnych narzędzi AI tłumaczyło to chęcią samodzielności, a 33% tym, że firma po prostu nie daje im narzędzi, których potrzebują.
Przy tej drugiej liczbie warto się zatrzymać. Jedna osoba na trzy mówi wprost: sięgam po swoje, bo od Was nic nie dostałem.
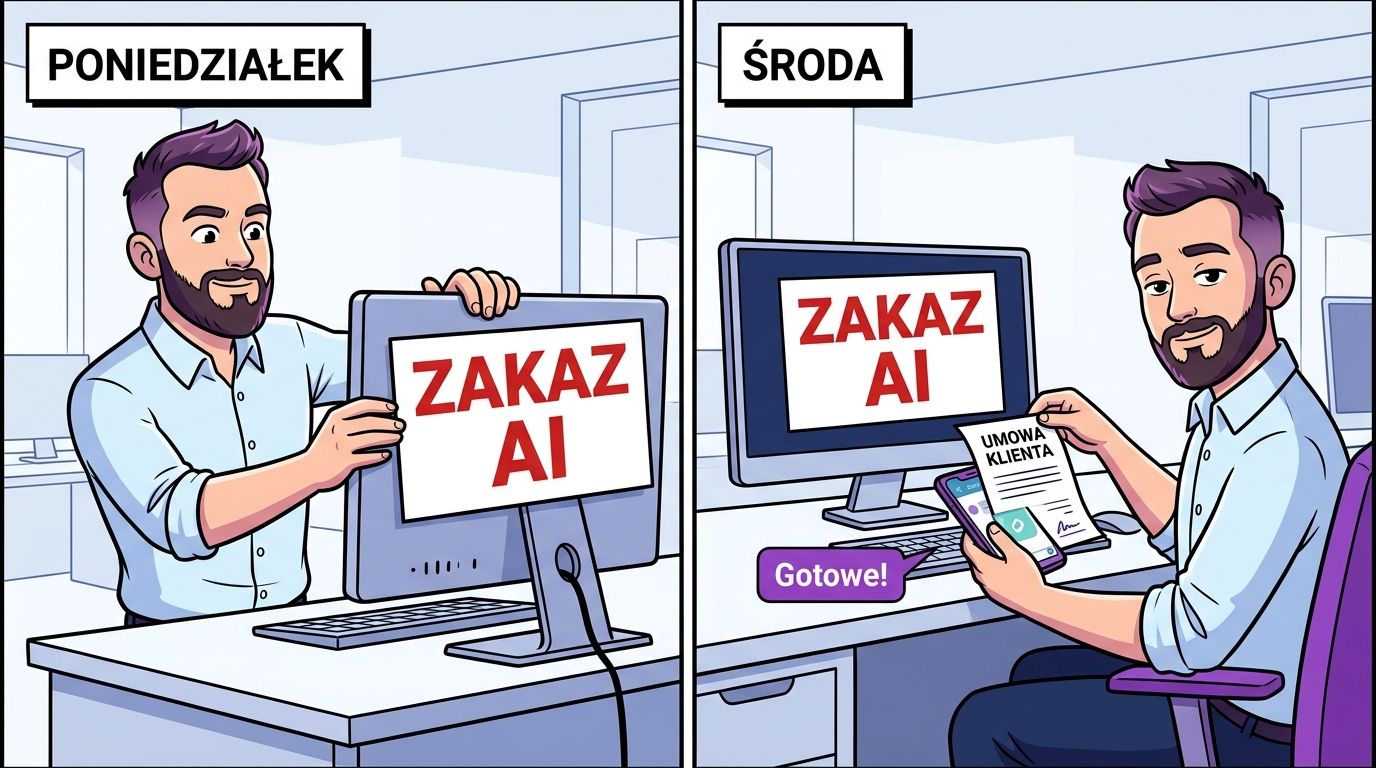
Do czatów już trafiają dane, których nikt by tam nie wysłał świadomie
Najlepiej opisane dane o tym, co faktycznie ląduje w okienkach czatów, zbiera Cyberhaven, firma sprzedająca systemy do ochrony danych, która widzi ruch u swoich klientów. W analizie opublikowanej w lutym 2026 roku wyszło, że 39,7% wszystkich interakcji z narzędziami AI zawiera dane wrażliwe: w treści polecenia, we wklejonym fragmencie albo w załączonym pliku. Przeciętny pracownik robi to raz na trzy dni.
Dwa zastrzeżenia, żeby ta liczba nie mówiła więcej, niż mówi. Klienci Cyberhaven to przeważnie duże organizacje, które już wiedzą, że mają problem, skoro kupiły narzędzie do jego mierzenia. A „dane wrażliwe" w ich klasyfikacji to szeroka kategoria: od kodu źródłowego, przez dane sprzedażowe, po dokumentację medyczną. Nie każda taka wklejka jest wyciekiem. Każda jest jednak decyzją o danych firmy, podjętą przez jedną osobę w ciągu kilku sekund, bez żadnej reguły w tle.
Ta sama analiza pokazuje drugą rzecz, kluczową dla małej firmy. Część ruchu idzie przez konta prywatne: według Cyberhaven to 32,3% użycia ChatGPT i 58,2% użycia Claude'a w badanych firmach. A w małej firmie, w której nikt nie kupił kont służbowych, odsetek prywatnych kont wynosi z definicji sto procent.
Czy to znaczy, że Twoje dane już są w czyimś modelu? Niekoniecznie. Ale żeby to ocenić, trzeba wiedzieć, na jakim koncie były wklejane.
Konto prywatne to inna umowa niż konto firmowe
Ten sam czat, w tym samym oknie przeglądarki, działa na innych warunkach w zależności od tego, kto podpisał umowę z dostawcą. Według dokumentacji OpenAI rozmowy na prywatnych kontach ChatGPT, także płatnych, mogą domyślnie służyć do ulepszania modeli, dopóki użytkownik sam nie wyłączy tego w ustawieniach. Plany biznesowe i API są z tego domyślnie wyłączone.
Dla Oli z pierwszego akapitu oznacza to tyle: dane klienta trafiły do usługi, w której to ona, a nie firma, jest stroną umowy. Ona decyduje o ustawieniach, ona może usunąć historię, ona zabiera konto ze sobą, kiedy zmieni pracę. Firma, która jest administratorem tych danych w rozumieniu RODO, nie ma tu nic do powiedzenia, bo nawet nie wie, że dane gdzieś poszły.
| Prywatne konto pracownika | Konto firmowe (plan biznesowy) | |
|---|---|---|
| Kto zawiera umowę z dostawcą | pracownik, jako osoba prywatna | firma |
| Czy rozmowy mogą trafić do treningu | domyślnie tak, dopóki ktoś nie wyłączy | domyślnie nie |
| Kto widzi historię rozmów | tylko pracownik | pracownik, a w razie potrzeby administrator |
| Co dzieje się po odejściu pracownika | historia odchodzi razem z nim | konto wyłączasz jednym kliknięciem |
| Czy firma może coś udowodnić klientowi | nie, bo nie wie, co wysłano | tak, ma umowę i ustawienia |
Tabela opisuje domyślne ustawienia głównych dostawców w październiku 2026 roku. Warunki potrafią się zmieniać, więc przy wyborze konkretnego planu sprawdź aktualną politykę danych u dostawcy, zamiast polegać na pamięci, także tej z artykułów.
Samsung zakazał i zaczął budować własne narzędzie
Najsłynniejsza historia shadow AI wydarzyła się wiosną 2023 roku. Inżynierowie z działu półprzewodników Samsunga wkleili do ChatGPT poufny kod źródłowy, żeby znaleźć w nim błąd, a jeden z pracowników wrzucił nagranie wewnętrznego spotkania, żeby dostać z niego notatki. Firma odpowiedziała zakazem. Jak opisał TechCrunch, od 1 maja 2023 roku narzędzia generatywnej AI zostały zablokowane na służbowych komputerach, tabletach i telefonach oraz w sieci wewnętrznej.
Ta historia zwykle kończy się na słowie „zakaz". Rzadziej cytuje się dalszą część tej samej notatki. Zakaz miał być tymczasowy, dopóki firma nie przygotuje bezpiecznego środowiska do pracy z AI, a Samsung zaczął budować własne narzędzia do programowania i tłumaczeń. Innymi słowy, nawet koncern, który miał wszystkie środki, żeby egzekwować zakaz, potraktował go jako przerwę, a nie rozwiązanie. Rozwiązaniem miała być alternatywa.
Mała firma nie zbuduje własnego modelu. Nie musi. Wystarczy jej to, co Samsung budował latami: legalne miejsce, w którym ludzie mogą robić to samo, co robili w ukryciu.
Zakaz przenosi problem na prywatny telefon
Duża firma może zablokować stronę czatu na firmowym komputerze. Mała zwykle nawet tego nie zrobi, bo nie ma kogo poprosić o konfigurację sieci. Ale załóżmy, że się uda. Co zrobi pracownik, który przez ostatnie pół roku odpisywał klientom dwa razy szybciej?
Według tego samego badania Software AG 46% osób korzystających z własnych narzędzi AI zadeklarowało, że nie przestanie, nawet gdyby firma zakazała ich całkowicie. To deklaracja w ankiecie, więc w praktyce część by się ugięła. Ale nawet połowa z tej liczby oznacza, że zakaz trafia głównie w tych, którzy i tak by się do niego zastosowali.
Reszta przenosi pracę na prywatny telefon. Robi zdjęcie ekranu z mailem klienta albo przepisuje kluczowe fragmenty. Z punktu widzenia bezpieczeństwa to gorzej niż przed zakazem: dane idą tym samym kanałem, tylko teraz dodatkowo leżą w galerii prywatnego telefonu, a temat stał się czymś, o czym nie wypada mówić przy szefie.
Ruch nie znika, tylko schodzi z Twojego pola widzenia: z firmowego komputera na prywatny telefon.
Ruch przechodzi na konto, które należy do firmy i które możesz skonfigurować.
Najwięcej kosztuje tu cisza wokół wklejki. Dopóki ludzie mówią, że używają AI, wiesz, jakie dane wychodzą, i możesz ustawić granicę. Kiedy przestają mówić, tracisz jedyne źródło tej wiedzy.
Koszt widać dopiero wtedy, kiedy coś wycieknie
Na co dzień shadow AI nic nie kosztuje, i właśnie dlatego tak łatwo je zbagatelizować. Rachunek przychodzi przy incydencie. W raporcie IBM Cost of a Data Breach 2025 co piąta badana organizacja zgłosiła naruszenie danych związane z shadow AI. Firmy z wysokim poziomem shadow AI płaciły za naruszenie średnio o 670 tysięcy dolarów więcej niż te, w których było go mało albo wcale. Tylko 37% badanych miało jakąkolwiek politykę zarządzania AI albo wykrywania shadow AI.
Te kwoty dotyczą dużych organizacji i nie da się ich przeskalować na firmę na dziesięć osób. Przenosi się za to mechanizm. W małej firmie koszt nie przyjdzie jako faktura od kancelarii, tylko jako pytanie klienta, gdzie trafiły jego dane, na które nie umiesz odpowiedzieć. A jeśli były to dane osobowe, dochodzi do tego pytanie o to, czy jako administrator w ogóle wiedziałeś, komu je powierzasz.
Twoja odpowiedź „nie wiedziałem, że pracownicy tak robią" w takim momencie nie pomaga. Brzmi jak przyznanie, że nikt tego nie pilnował.
Człowiek pod presją sięga po narzędzie, które leży najbliżej
Wróćmy do Oli. Gdyby firma dała jej konto firmowe z wyłączonym trenowaniem modeli i powiedziała „tu możesz, tylko zamieniaj nazwisko klienta na [KLIENT]", zrobiłaby dokładnie to samo, co zrobiła, tyle że bezpiecznie. Nie potrzebowała kary. Potrzebowała drugiego narzędzia, które leży równie blisko jak pierwsze.
Tak to zwykle działa, w małej firmie i w dużej. Jeśli najbliżej leży prywatny czat, wybierze prywatny czat. Jeśli najbliżej leży firmowy, wybierze firmowy. O wyborze decyduje odległość, a nie charakter. Dlatego zakaz bez alternatywy nie zmienia zachowania: odbiera jedno narzędzie, nie dając drugiego, więc ludzie wracają do pierwszego innymi drzwiami.
Ten wpis różni się od tekstu o tym, czy Twoja firma jest gotowa na kryzys AI. Tamten opisuje ryzyko z zewnątrz: rynek i konkurencję, które zmieniają się szybciej niż Twój model biznesowy. Tutaj ryzyko siedzi w środku i ma imię Twojego najbardziej zaangażowanego pracownika.
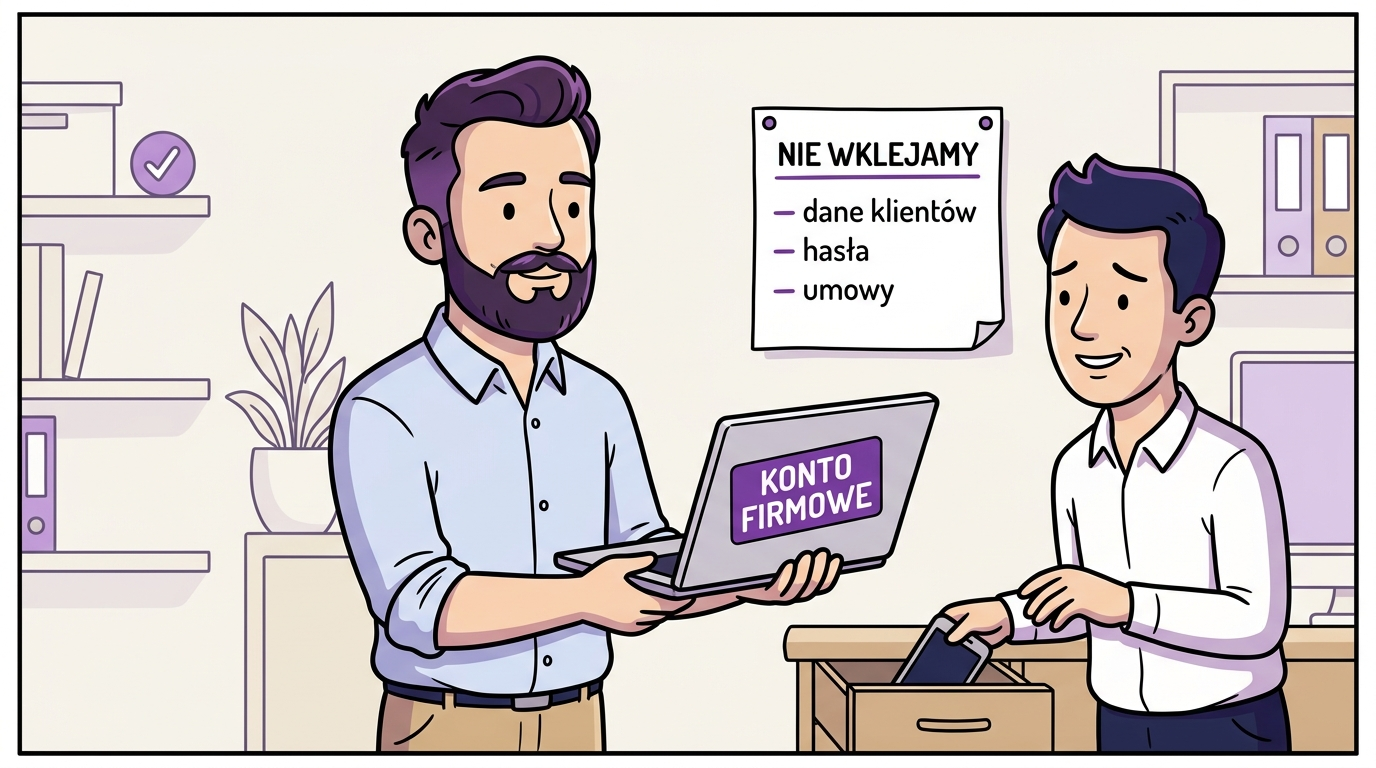
Pięć kroków do legalnej alternatywy w małej firmie
Nie potrzebujesz działu bezpieczeństwa ani dwudziestostronicowej polityki. Agencja Unii Europejskiej ds. Cyberbezpieczeństwa w swoim przewodniku dla małych i średnich firm zaczyna od kultury bezpieczeństwa i szkoleń, a dopiero potem przechodzi do techniki. Czat AI to w tym ujęciu po prostu kolejny zewnętrzny dostawca, któremu powierzasz dane, więc obowiązuje go to samo, co biuro rachunkowe czy hosting.
Zauważ, że zakaz pojawia się tu tylko w kroku trzecim i dotyczy danych, a nie narzędzi. Zakazujesz wklejania umów, a korzystanie z AI zostaje. Pierwszy zakaz ludzie rozumieją i mogą go przestrzegać. Drugi wymaga od nich, żeby pracowali wolniej niż wczoraj, i dlatego go omijają.
Polityka AI na jedną stronę wystarczy na początek
Po tych pięciu krokach masz w ręku wszystko, czego potrzebuje polityka AI w małej firmie. Wystarczy jedna strona. Taki dokument przeczyta każdy, a dwudziestostronicowego regulaminu nie przeczyta nikt i nikt nie będzie go przestrzegał.
Warto do niej dopisać jeszcze jedno zdanie: co robimy z odpowiedzią modelu. Czat potrafi pewnym tonem podać nieprawdę, czyli halucynować, więc wszystko, co idzie do klienta, czyta przed wysłaniem człowiek. To ten sam odruch, który Ola miała, kiedy poprawiła jedno zdanie, zanim kliknęła „wyślij". Wystarczy go nazwać i zapisać.
Jeśli chcesz pójść krok dalej i zamiast wklejania do czatu dać zespołowi narzędzie, które zna Wasze procedury i nie wymaga za każdym razem tłumaczenia kontekstu, to temat na bazę wiedzy dla AI. Ale to drugi krok. Pierwszym jest wyciągnięcie z cienia tego, co już się dzieje.
Jedna decyzja na ten tydzień
Nie zaczynaj od zakazu ani od zakupu. Zacznij od pytania zadanego na najbliższym spotkaniu zespołu, bez tonu przesłuchania: „Kto z Was używa czatu AI w pracy i do czego?". Odpowiedzi powiedzą Ci więcej niż jakikolwiek raport, bo będą o Twojej firmie. I prawie na pewno usłyszysz w nich kogoś takiego jak Ola, kto od miesięcy robi coś mądrego w niebezpieczny sposób, bo nikt mu nie pokazał bezpiecznego.
Shadow AI nie znika od zakazu. Znika wtedy, gdy legalne narzędzie leży bliżej niż nielegalne. Jeśli chcesz zobaczyć, jak takie wdrożenie wygląda w praktyce, zajrzyj do automatyzacji i AI dla firm.
Sprawdźmy, co da się zdjąć z Twojej głowy
Wiesz, do jakich zadań Twój zespół już dziś używa czatów AI i jakie dane przy tym wychodzą? Przejdziemy razem przez te zadania, wybierzemy narzędzie z kontem firmowym i spiszemy zasady na jedną stronę.
Napisz do mnie →Najczęściej zadawane pytania
Shadow AI to korzystanie w pracy z narzędzi sztucznej inteligencji, których firma nie zatwierdziła i często nawet o nich nie wie. Najczęściej chodzi o prywatne konto w czacie AI, do którego pracownik wkleja maile klientów, fragmenty umów albo tabele, żeby szybciej wykonać zadanie. To odmiana zjawiska shadow IT, z tą różnicą, że do czatu trafia zwykle cały kontekst sprawy, a nie pojedynczy plik.
Najczęściej dlatego, że chcą zrobić zadanie szybciej, a firma nie dała im własnego narzędzia. W badaniu Software AG na 6000 pracowników biurowych z USA, Wielkiej Brytanii i Niemiec 53% osób korzystających z własnych narzędzi AI wskazało chęć samodzielności, a 33% to, że pracodawca nie zapewnia potrzebnych narzędzi. To rzadko jest objaw złej woli, częściej zaangażowania bez wsparcia ze strony firmy.
Zwykle nie. Zakaz blokuje narzędzie na firmowym komputerze, ale nie usuwa potrzeby, więc część ludzi przenosi pracę na prywatny telefon. W badaniu Software AG 46% użytkowników własnych narzędzi AI zadeklarowało, że korzystałoby z nich dalej nawet przy całkowitym zakazie. Dane wychodzą wtedy tym samym kanałem, a firma traci wiedzę o tym, co się dzieje. Skuteczniejsze jest firmowe konto i jasna lista danych, których nie wolno wklejać.
Przede wszystkim tym, kto jest stroną umowy z dostawcą i jakie są ustawienia domyślne. Według dokumentacji OpenAI rozmowy na kontach prywatnych, również płatnych, mogą domyślnie służyć do ulepszania modeli, dopóki użytkownik tego nie wyłączy. Plany biznesowe są z trenowania domyślnie wyłączone. Konto firmowe pozwala też zarządzać dostępem i zamknąć je po odejściu pracownika, czego przy koncie prywatnym firma nie może zrobić.
W małej firmie wystarczy krótka lista, którą każdy zapamięta: hasła i klucze dostępu, dane osobowe klientów, treść umów oraz niepubliczne dane finansowe. Tych rzeczy nie wkleja się nawet na koncie firmowym. Większość zadań da się wykonać po zamianie konkretów na zastępniki, na przykład nazwiska na [KLIENT], a adresu na [ADRES]. Model odpowie tak samo dobrze, a dane nie opuszczą firmy.
Wystarczy jedna strona z pięcioma punktami: które narzędzie i na jakim koncie jest dozwolone, czego nie wklejamy, jak zamieniamy dane na zastępniki, kto czyta odpowiedź modelu przed wysłaniem jej do klienta oraz do kogo zwracać się z pytaniami. Zanim ją napiszesz, zapytaj zespół, z jakich narzędzi już korzysta, bo polityka, która ignoruje istniejące nawyki, zostanie obejściem tylnymi drzwiami.

Szymon Mojsak
Ekspert automatyzacji procesów biznesowych i współwłaściciel RCPonline — systemu rejestracji czasu pracy.
Teoria zastosowana w praktyce — treści opieram na własnych doświadczeniach zdobytych przy wdrożeniach i w relacjach międzyludzkich.
Poszerzam horyzonty — nieustannie rozwijam wiedzę z zakresu marketingu, psychologii i IT.
Zamieniam twórczy chaos w kierunek — najpierw pytanie „po co”, dopiero potem „jak”. Pomagam zrozumieć procesy, by je usprawnić.
Ten materiał powstał z udziałem AI
Narzędzia AI — wspierały research, redakcję tekstu i przygotowanie ilustracji.
Autor — wybiera temat, pisze pierwszą wersję i redaguje całość przed publikacją. Doświadczenia, oceny i punkt widzenia w tekście są jego własne.
Ładowanie komentarzy...